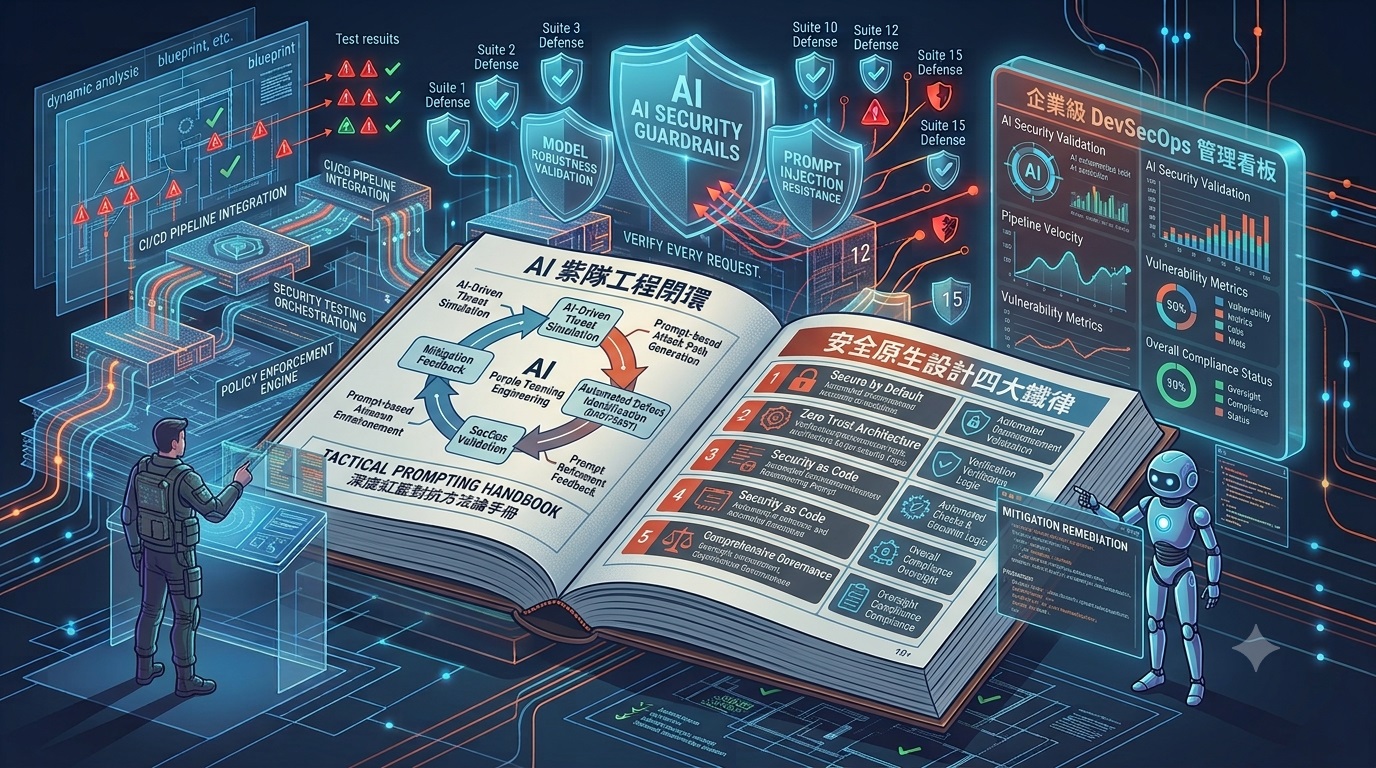
第六卷:企業級 DevSecOps 流水線集成、AI 紫隊工程閉環與安全原生設計四大鐵律 (Enterprise DevSecOps & Secure by Design)
全書總標題:從 0 到 99/100:現代全端與雲原生架構的「近零可利用性(Near-Zero Exploitability)」實戰演進與 AI 紫隊工程指南
本卷定位:企業級 CI/CD 流水線落地、治理體系與未來演進指南(CI/CD Integration & Governance)
標準對標:NIST SP 800-218 (Secure Software Development Framework) · CIS Software Supply Chain Security Guide · SLSA Level 3
目標讀者:DevOps 總監、SRE 架構師、工程副總裁(VP of Engineering)、技術長(CTO)
1. 現代 DevSecOps 流水線深度整合架構 (The Automated Purple Pipeline)
將「五階段提示詞工作流」轉化為全自動化的企業級 CI/CD 流水線,是實現持續性「近零可利用性」的終極目標。
flowchart LR
    Dev["1. 開發者/AI Agent<br/>提交 Pull Request"] --> Lint["2. 靜態分析 (SAST)<br/>與嚴格型別編譯"]
    Lint --> RedAgent["3. 🔴 紅隊 AI Agent<br/>自動執行 Phase 1 威脅建模"]
    RedAgent --> BlueAgent["4. 🔵 藍隊 AI Agent<br/>自動執行 Phase 2 架構重構"]
    BlueAgent --> RedCheck["5. 🔴 紅隊二次驗證<br/>執行 Phase 3 極限找碴"]
    RedCheck --> TestRunner["6. 🧪 執行 15 大套件 /<br/>93 項 ISO 自動化測試"]
    TestRunner --> Governance{"7. 👤 人類決策者 (CISO)<br/>Phase 5 終審放行"}
    Governance -->|Approved| Deploy["8. 🚀 零信任生產發布<br/>(Near-Zero Exploitability)"]
2. 企業級 GitHub Actions / GitLab CI 自動化流水線實裝範例
以下展示如何在現代 CI/CD 配置中,將靜態編譯、安全測試與 AI 審查深度整合:
name: DevSecOps Purple Pipeline (Near-Zero Exploitability)

on:
  push:
    branches: [ main, production ]
  pull_request:
    branches: [ main ]

jobs:
  security-verification:
    name: 15 Suites / 93 Security Tests Matrix
    runs-on: ubuntu-latest
    steps:
      - name: Checkout Codebase
        uses: actions/checkout@v4

      - name: Setup Node.js Environment
        uses: actions/setup-node@v4
        with:
          node-version: 20
          cache: 'npm'

      - name: Install Dependencies
        run: npm ci

      - name: Strict TypeScript Compilation (Zero Warnings)
        run: npx tsc --noEmit

      - name: Run ISO 29119 Automated Security Test Matrix (Vitest)
        run: npm test -- --run --reporter=verbose
        env:
          NODE_ENV: test
          ADMIN_PASSWORD: ${{ secrets.CI_ADMIN_PASSWORD }}
          ADMIN_2FA_SECRET: ${{ secrets.CI_ADMIN_2FA_SECRET }}

      - name: Production Next.js Build & Static Optimization
        run: npm run build
        env:
          NODE_ENV: production
          ADMIN_PASSWORD: ${{ secrets.PROD_ADMIN_PASSWORD }}
          ADMIN_2FA_SECRET: ${{ secrets.PROD_ADMIN_2FA_SECRET }}

      - name: Prepare Clean Deployment Package (Strip Comments)
        run: node scratch/prepare-deploy.js
3. AI 原生開發時代的四大「安全原生設計」黃金鐵律 (The 4 Golden Commandments)
┌─────────────────────────────────────────────────────────────────────────┐
│              AI 原生開發時代的 4 大「安全原生設計」鐵律                 │
└─────────────────────────────────────────────────────────────────────────┘
  1. 憑證物理隔離律:永遠不要讓客戶端 JavaScript 接觸核心身分 Token。
  2. 故障安全律 (Fail-Safe):當配置遺失時,寧可讓系統無法啟動,絕不寬容降級。
  3. 分散式感知律:限速與鑑權必須依託分散式原子儲存層,絕不依賴單機記憶體。
  4. AI 雙向博弈律:不要只用 AI 寫程式,必須同時讓 AI 扮演紅隊進行破壞性審計。
💡 鐵律 1:不要相信客戶端的自律,將憑證完全移出 JavaScript 存取域
「在前端儲存 Token」是現代 SPA / Next.js 最普遍的安全死穴。不論前端做了多少層 XSS 防護,只要 Token 存在於 localStorage 或記憶體變數中,一旦出現第三方 NPM 供應鏈漏洞或渲染過濾 Bypass,憑證就會被瞬間收割。唯一正確的解法是純 HttpOnly; Secure; SameSite=Strict Cookie。
💡 鐵律 2:無狀態架構必須具備「有狀態」的防護感知
Serverless 的水平擴展特性是效能的優勢,卻是傳統記憶體限速器的噩夢。設計防爆破與限速機制時,必須將限速狀態下沉至原子化的分散式儲存層(如 PostgreSQL 或 Redis),並同時具備本機 Fallback 的彈性。
💡 鐵律 3:永遠實施「Fail-Safe(故障安全預設)」
不要為方便開發而在密碼學或認證層設置「預設明文字串(Default Fallback)」。當關鍵環境變數遺失時,系統應當直接拒絕啟動,而非退化為已知密鑰的不安全狀態。
💡 鐵律 4:AI 驅動的「紫隊閉環」將成為未來 DevSecOps 的標準配置
傳統的資安審查流程往往是「開發完畢 → 外部滲透測試 → 產出 PDF 報告 → 工程師排期修復」,週期長達數週甚至數月。本案例證明:透過 AI Agent 在開發期即時扮演頂級紅隊進行破壞性探測,並立即由藍隊視角重構代碼、自動修補並完成 93 項測試驗證,能將高危漏洞的發現到修復週期縮短至數分鐘以內。
4. 未來極限演進路線圖 (Future Security Roadmap)
針對追求絕對防禦極限的架構團隊,以下列出系統邁向超越 99 分的長期演進目標:
| 演進項目 | 當前狀態 (99/100) | 未來極限目標 (100/100 Vision) | 技術落地挑戰 |
|---|---|---|---|
| CSP 策略 | script-src 'self' 'unsafe-inline' |
Strict Nonce-based CSP | 需重構 SSR 框架的動態 Nonce 注入流水線 |
| SSRF 防護 | Hostname & CIDR 黑名單 | Socket-Level Post-DNS Verification | 需客製化 Node.js http.Agent 攔截底層 IP |
| API 防護 | HMAC 簽章 Session | mTLS + WebAuthn / Passkeys | 需要硬體安全模組(FIDO2 / YubiKey)支援 |
| 運行時保護 | 分散式原子限速 | eBPF 核心級行為異常即時阻斷 | 需要宿主 Linux Kernel 存取權限 (K8s DaemonSet) |
5. 全書結語:在 AI 的賦能下重塑軟體安全的未來
當所有人開始使用 AI 開發軟體時,網路世界的攻防平衡正在被重塑。 如果我們只把 AI 當作單純的「生產力加速器」,那麼我們收穫的將是成百上千倍的潛在漏洞與指數級膨脹的攻擊表面積。
然而,如果我們將 AI 轉化為「永不停歇的紫隊對抗引擎」——讓紅隊 AI 探測每一個微小破綻,讓藍隊 AI 實施架構級重構,讓人類架構師在最高維度掌控信任邊界——那麼我們不僅不會被 AI 生成的缺陷所淹沒,反而能以前所未有的速度,建造出抗滲透性最強、品質最高、真正具備「近零可利用性」的現代軟體系統!
全書終審完畢:願這套指南成為 AI 時代軟體工程安全演進的旗幟。